
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
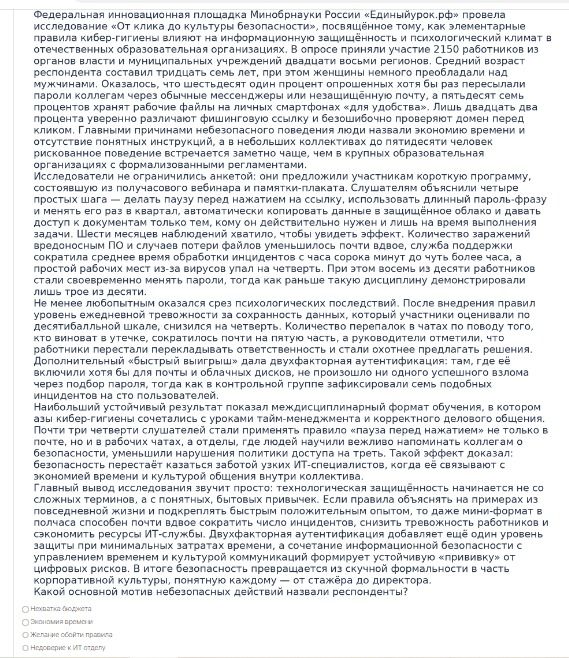
Ответ:
Руководство должно регулярно демонстрировать личную приверженность правилам безопасности, поддерживать обучение и поощрять сообщения об угрозах. Кибербезопасность должна восприниматься не как формальная обязанность ИТ-отдела, а как общая ответственность всех сотрудников.
