
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
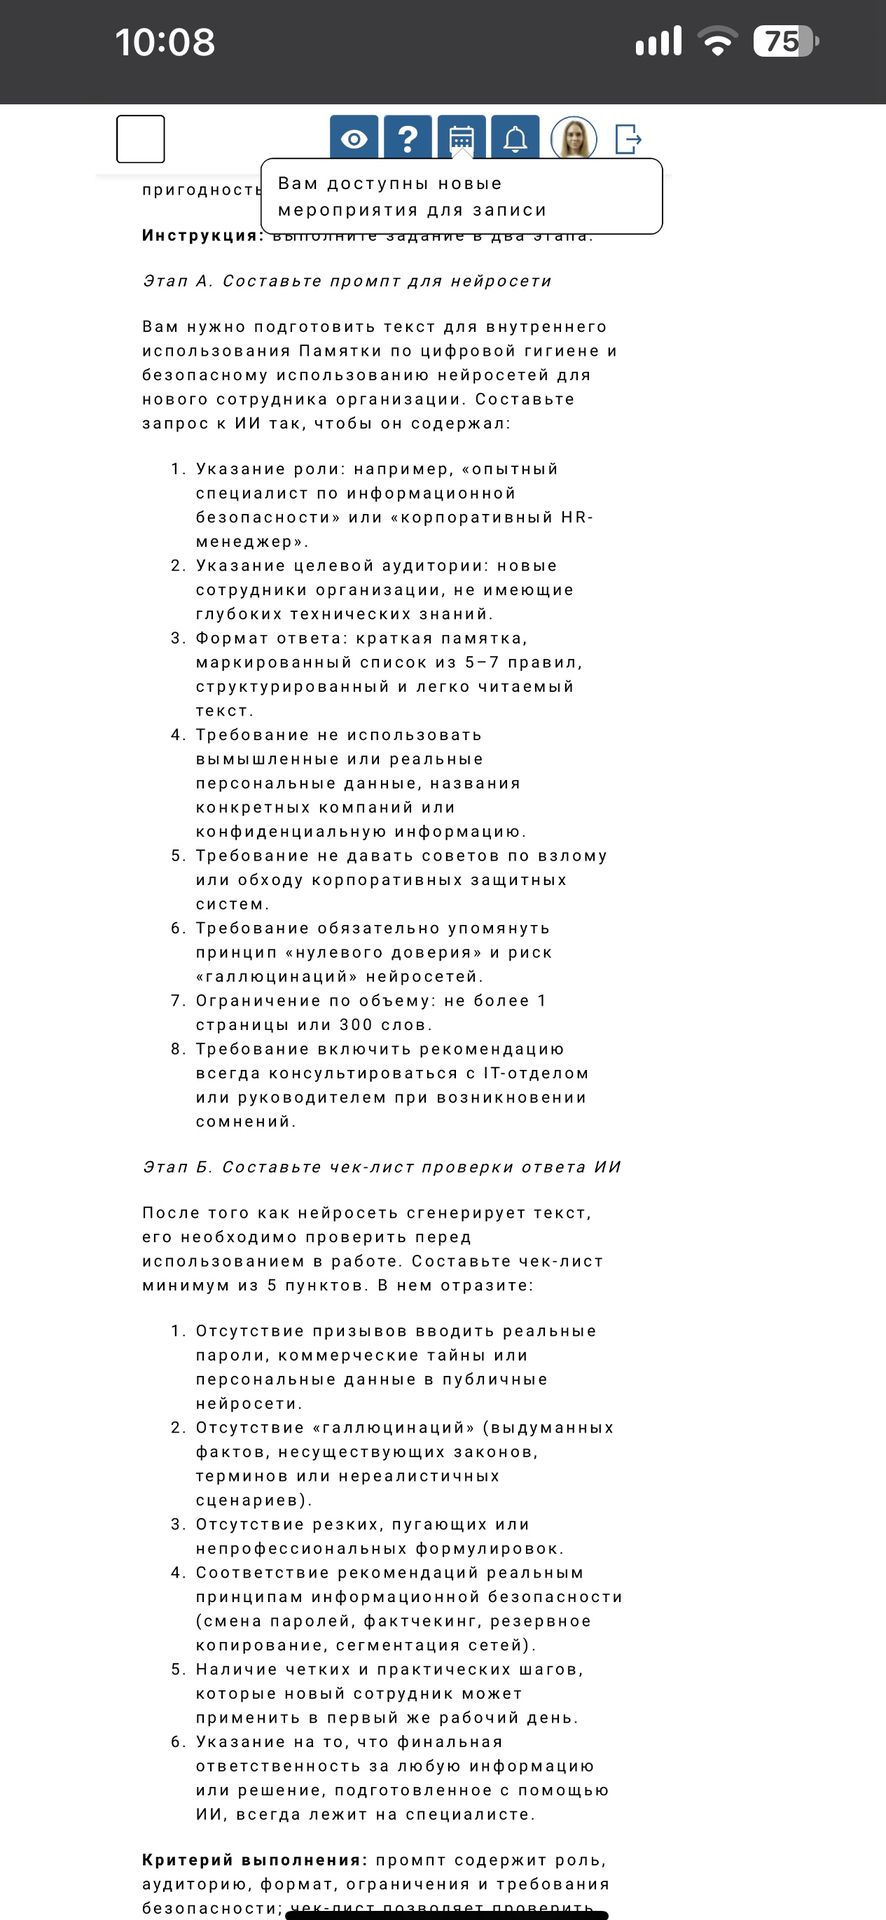
Этап А. Готовый промпт
Ты — опытный специалист по информационной безопасности и корпоративный HR-менеджер. Подготовь краткую внутреннюю памятку о цифровой гигиене и безопасном использовании нейросетей для новых сотрудников организации, не имеющих глубоких технических знаний.
Оформи ответ как структурированный, легко читаемый список из 5–7 практических правил. Объём — не более 300 слов и одной страницы. Обязательно объясни принцип «нулевого доверия» и риск ошибок или вымышленных сведений («галлюцинаций») нейросетей. Дай понятные рекомендации по защите данных, проверке ответов ИИ и безопасной работе с корпоративными системами. Укажи, что при сомнениях следует обратиться в IT-отдел или к руководителю.
Не используй реальные или вымышленные персональные данные, названия конкретных компаний и конфиденциальную информацию. Не давай инструкций по взлому, обходу корпоративной защиты или отключению защитных средств. Пиши спокойно, профессионально и понятно для новичка. Не выдавай предположения за факты и не придумывай правила организации.
Этап Б. Чек-лист проверки ответа ИИ
- В памятке нет призывов вводить реальные пароли, коммерческие тайны или персональные данные в публичные нейросети.
- Нет выдуманных фактов, законов и терминов или нереалистичных сценариев; сомнительные сведения отмечены как требующие проверки.
- Формулировки профессиональные и спокойные: нет резких, пугающих или непонятных новичку выражений.
- Рекомендации соответствуют основам информационной безопасности, включая проверку доступа и осторожное обращение с данными.
- Есть конкретные практические шаги, которые новый сотрудник может применить в первый рабочий день.
- Объяснены принцип «нулевого доверия» и риск ошибок или вымышленных ответов нейросети.
- Указано, что результаты ИИ необходимо проверять, а ответственность за информацию и решения остаётся на специалисте.
- При возникновении сомнений рекомендовано обратиться в IT-отдел или к руководителю.
